Forståelse af DMARC-politikker: den afgørende forskel mellem p=quarantine og p=reject
Hvad er DMARC-politikker, og hvorfor er de vigtige?
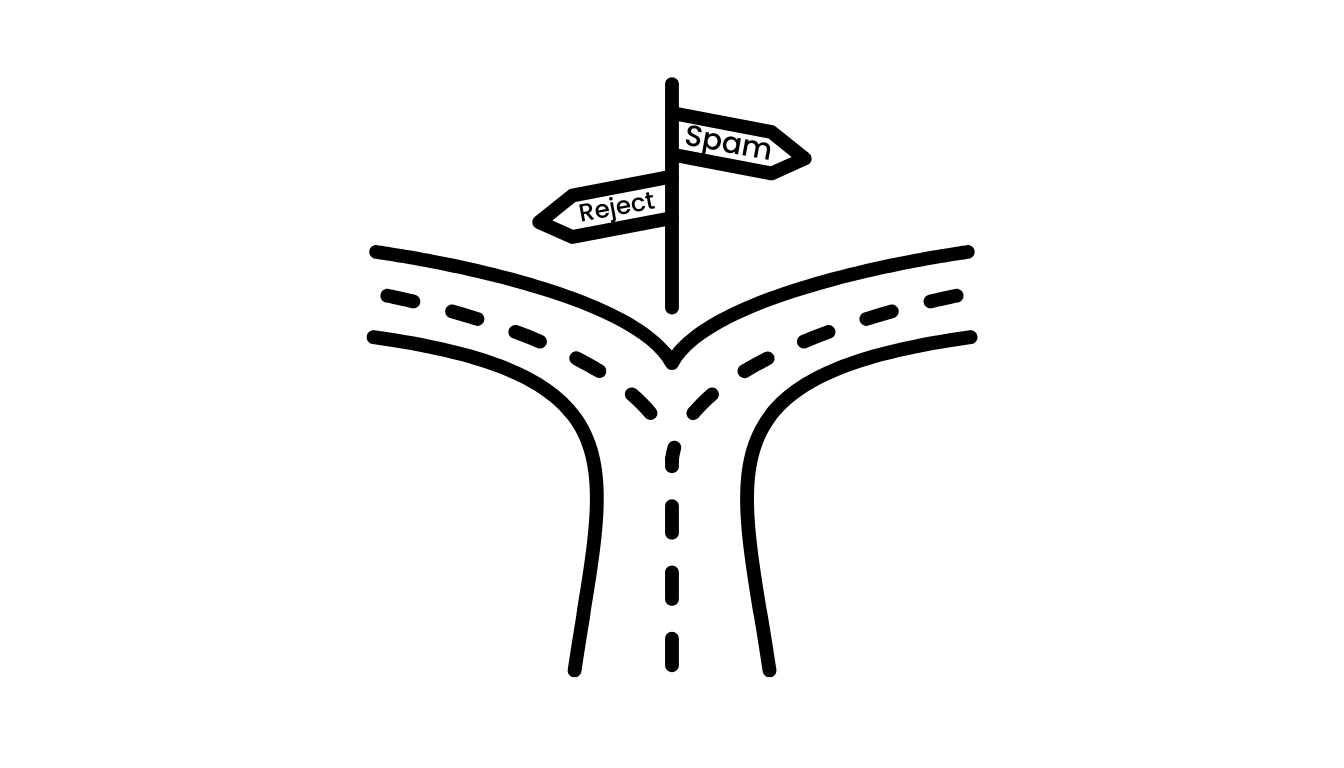
DMARC-politikker (Domain-based Message Authentication, Reporting, and Conformance) instruerer modtagende mailservere i, hvordan de skal håndtere e-mails, der ikke består autentificeringstjek. De to primære håndhævelsesmuligheder, p=quarantine og p=reject, giver forskellige niveauer af beskyttelse og brugeroplevelse for dit domæne.
p=quarantine - marker og isoler mistænkelige e-mails
- Sådan fungerer det: Med p=quarantine bliver e-mails, der ikke kan godkendes med DMARC, ikke leveret til indbakken, men i stedet sendt til modtagerens spammappe.
- Fordele: Denne tilgang reducerer risikoen for phishing og spoofing, samtidig med at brugerne får mulighed for at gennemgå potentielt legitime e-mails, der ikke blev godkendt.
- Anvendelse: Ideel til organisationer, der overgår til strengere håndhævelse og minimerer risikoen for at miste ægte e-mails på grund af fejlkonfiguration.
p=reject - Bloker uautoriserede e-mails fuldstændigt
- Sådan fungerer det: Med p=reject afviser den modtagende mailserver e-mails, der ikke består DMARC-kontrollen, helt - de havner hverken i indbakken eller i spammappen.
- Fordele: Den stærkeste beskyttelse mod phishing og spoofing af dit domæne: forfalskede e-mails når aldrig frem til modtagerne.
- Anvendelse: Ideel til organisationer, der ved hjælp af DMARC-rapporter har sikret, at alle legitime afsenderkilder består SPF- og DKIM-godkendelsen.
Vigtige forskelle og beslutningsfaktorer
- Karantæne: Giver mulighed for et sikkerhedsnet, der fanger mistænkelige e-mails uden at blokere dem helt, hvilket kan hjælpe med at reducere falske positiver.
- Afvis: Giver den stærkeste beskyttelse, men kræver tillid til, at alle legitime kilder er korrekt godkendt.
| Politik | Handling på fejlbehæftede e-mails |
Brugerpåvirkning | Sikkerhedsniveau |
| p=quarantine |
Sendes til spam/junk-mappe | Brugeren kan gennemgå mistænkelige mails | Moderat-høj |
| p=reject |
Blokeret, ikke leveret | Brugeren ser aldrig e-mailen | Højest |
Bedste praksis for valg og implementering af DMARC-politikker
- Start med p=none: Til overvågning, gå derefter til p=quarantine for at fange mistænkelige e-mails og til sidst til p=reject for fuld håndhævelse.
- Gennemgå jævnligt DMARC-rapporter: For at identificere legitime kilder, der kan have brug for godkendelsesjusteringer.
- Samarbejd med IT- og sikkerhedsteams: For at sikre en gnidningsløs overgang og minimere forstyrrelser i forretningskommunikationen.
Har du brug for hjælp til at vælge den rigtige DMARC-politik?
Kontakt vores eksperter for at få ekspertrådgivning om sikring af dit domæne og optimering af dit e-mailflow!
Læs vores FAQ om, hvorfor DMARC-håndhævelse er grundlaget for en vellykket BIMI-implementering, og find ud af, hvordan disse politikker muliggør avanceret e-mail-branding.
p=quarantine: Mistænkelige e-mails sendes til spam, hvilket giver mulighed for brugergennemgang og reducerer risikoen for tab af legitime meddelelser.
p=reject: Uautoriserede e-mails blokeres helt, hvilket giver det højeste beskyttelsesniveau.
Progressiv håndhævelse: Start med overvågning, og gå derefter til karantæne og afvisning for at opnå optimal sikkerhed og leveringsevne.